Réponse courte : oui, ces outils peuvent être sécurisés en entreprise. Mais non, ils ne le sont pas automatiquement. ChatGPT, Claude et Gemini sont désormais utilisés pour rédiger, synthétiser, coder, analyser des documents, préparer des réunions ou interroger des bases de connaissance internes. Leur adoption progresse rapidement, portée par des gains de productivité très concrets. Mais cette adoption soulève une question centrale pour les dirigeants, DSI, RSSI, directions juridiques et métiers : peut-on réellement confier des données d’entreprise à ces IA génératives ?
La bonne réponse n’est ni un enthousiasme naïf, ni un refus systématique. Les grands fournisseurs ont fortement renforcé leurs offres professionnelles : non-utilisation des données business pour l’entraînement par défaut, certifications de sécurité, chiffrement, contrôles administrateurs, politiques de rétention, options de gouvernance et d’audit. OpenAI, Anthropic et Google communiquent désormais largement sur ces garanties pour ChatGPT Enterprise ou Business, Claude for Work, les API professionnelles, Gemini for Workspace et les environnements cloud associés.
Mais ces garanties ne suffisent pas à elles seules. Les risques restent réels : mauvaise configuration, usage de comptes personnels, fuite de données sensibles dans les prompts, accès excessif via connecteurs, hallucinations, erreur métier, exposition de code source, non-conformité réglementaire, ou encore comportements imprévus d’agents capables d’agir dans les systèmes d’information.
Le vrai sujet n’est donc pas : “ChatGPT, Claude ou Gemini sont-ils sécurisés ?”
La vraie question est : “Votre entreprise les utilise-t-elle dans un cadre suffisamment maîtrisé ?”
Dans cet article, nous proposons une lecture pragmatique des risques et des bonnes pratiques pour évaluer, déployer et gouverner ces outils en entreprise.
1. Grand public ou entreprise : une différence fondamentale
La première erreur consiste à parler de “ChatGPT”, “Claude” ou “Gemini” comme s’il s’agissait d’un seul produit homogène. En réalité, il existe une différence majeure entre les versions grand public et les offres professionnelles ou API contractualisées.
Les versions grand public : utiles, mais rarement adaptées aux données sensibles
Les versions accessibles individuellement par un salarié, parfois avec une adresse personnelle, sont simples à utiliser et très attractives. C’est précisément ce qui crée le phénomène de shadow AI : les collaborateurs les adoptent spontanément, souvent pour gagner du temps, sans validation de la DSI, du juridique ou de la sécurité.
Exemples fréquents :
- un commercial colle un appel d’offres client dans un outil IA public pour obtenir une synthèse ;
- un développeur soumet un morceau de code propriétaire pour identifier un bug ;
- un manager transmet des données RH pour rédiger une évaluation ;
- un juriste demande une analyse d’un contrat confidentiel ;
- un analyste financier importe des chiffres non publiés pour générer un commentaire de performance.
Dans ces situations, le problème n’est pas seulement technique. Il est aussi contractuel, réglementaire et organisationnel. L’entreprise ne maîtrise pas toujours les conditions d’utilisation, la rétention, les logs, les sous-traitants, la localisation des données, ni les droits d’administration.
Les offres professionnelles : un cadre plus robuste
Les offres professionnelles, comme ChatGPT Business ou Enterprise, Claude for Work, Gemini for Workspace ou les API utilisées dans un environnement cloud maîtrisé, apportent généralement un niveau de contrôle plus adapté à l’entreprise.
Parmi les garanties mises en avant par les fournisseurs :
- non-utilisation des données business pour entraîner les modèles par défaut, notamment chez OpenAI pour ses offres business/API et chez Google pour Gemini for Workspace ;
- propriété des données conservée par le client ;
- certifications et audits, comme SOC 2 Type II, ISO 27001, ISO 27701, ISO 27017, ISO 27018 ou CSA STAR selon les offres et fournisseurs ;
- chiffrement des données en transit et au repos ;
- contrôles administrateurs, gestion des utilisateurs, SSO, MFA, SCIM, rôles et permissions ;
- politiques de rétention configurables dans certains cas ;
- options avancées comme Enterprise Key Management ou Zero Data Retention selon les offres et contextes.
OpenAI indique par exemple que les données business de ses clients ne sont pas utilisées par défaut pour entraîner les modèles. Anthropic communique sur ses certifications SOC 2 pour ses produits commerciaux et distingue plusieurs régimes de rétention selon les environnements, dont certains avec zero data retention. Google affirme que Gemini for Workspace bénéficie des protections de sécurité de Google Workspace, avec des données de domaine non utilisées pour entraîner les modèles et des contrôles administratifs renforcés.
Ces éléments sont importants. Ils permettent de construire un socle de confiance. Mais ils ne remplacent pas une démarche de gouvernance interne.
2. Les principaux risques pour l’entreprise
La sécurité de l’IA générative ne se résume pas à savoir si le fournisseur est certifié. Les risques apparaissent souvent à l’intersection entre l’outil, les usages, les données, les intégrations et les processus métiers.
Risque n°1 : la fuite de données sensibles
C’est le risque le plus immédiat. Un utilisateur peut saisir dans un prompt des informations confidentielles : données personnelles, secrets d’affaires, code source, informations financières, données de santé, contrats, stratégies commerciales, identifiants, clés API ou documents clients.
Le rapport ThreatLabz AI Security de Zscaler souligne notamment la progression des risques de fuite via les outils d’IA, y compris dans les environnements de développement. Les violations DLP ne concernent donc pas seulement les fichiers bureautiques : elles touchent aussi le code, les secrets techniques et les dépôts logiciels.
Exemple concret : un développeur demande à une IA de corriger une erreur dans un script contenant une clé API de production. Même si le modèle n’est pas entraîné sur ces données, l’entreprise a potentiellement exposé un secret technique à un service externe, avec un risque de compromission si les contrôles ne sont pas en place.
Risque n°2 : l’entraînement involontaire des modèles
Les offres professionnelles sérieuses prévoient généralement que les données clients ne servent pas à l’entraînement par défaut. C’est une distinction majeure par rapport à certains usages grand public ou mal encadrés. Mais encore faut-il vérifier précisément le contrat, les paramètres activés, les exceptions, les offres concernées et les éventuelles intégrations tierces.
La question à poser n’est pas seulement : “Le fournisseur entraîne-t-il son modèle sur nos données ?” Il faut aussi demander :
- quelles données sont conservées ?
- pendant combien de temps ?
- pour quels objectifs : sécurité, abus, support, amélioration produit ?
- qui peut y accéder ?
- dans quelles régions sont-elles traitées ?
- peut-on obtenir une suppression ?
- les logs incluent-ils les prompts et les réponses ?
Risque n°3 : les connecteurs et agents IA
L’IA générative évolue rapidement d’un simple chatbot vers des agents capables de lire, écrire, rechercher, envoyer, modifier ou exécuter des actions. C’est une rupture majeure en matière de sécurité.
Un chatbot qui répond à une question présente déjà des risques. Mais un agent connecté à Gmail, Drive, Slack, SharePoint, GitHub, Jira, Salesforce ou un ERP peut accéder à un volume considérable d’informations. S’il est mal configuré, il peut exposer des documents auxquels l’utilisateur ne devrait pas accéder, propager une erreur, envoyer un message inapproprié ou exécuter une action non souhaitée.
Google a d’ailleurs introduit des capacités d’administration et de gouvernance IA dans Workspace, avec des fonctions de contrôle, classification, audit, règles de confiance et prévention de fuite. Cette évolution reflète bien la nouvelle réalité : le sujet n’est plus seulement le prompt, mais l’accès de l’IA à l’écosystème documentaire et applicatif de l’entreprise.
Exemple concret : un assistant IA connecté à un espace documentaire peut répondre à une question commerciale en s’appuyant sur un fichier contenant une remise confidentielle ou une stratégie de négociation, simplement parce que les droits d’accès documentaires sont trop larges.
Risque n°4 : les hallucinations et erreurs métiers
La sécurité ne concerne pas uniquement la confidentialité. Elle concerne aussi la fiabilité des décisions. Une IA peut produire une réponse convaincante mais fausse : citation juridique inventée, calcul financier erroné, mauvaise interprétation d’un contrat, recommandation RH inadaptée, diagnostic technique incomplet.
Dans les usages à fort impact — finance, juridique, santé, assurance, industrie, cybersécurité, ressources humaines — une réponse erronée peut avoir des conséquences importantes.
La règle est simple : l’IA peut accélérer l’analyse, mais ne doit pas remplacer la validation humaine sur les décisions sensibles.
Risque n°5 : la propriété intellectuelle
Les entreprises manipulent de nombreux actifs immatériels : code source, brevets, offres commerciales, méthodologies, supports de formation, bases de données, plans produits, modèles financiers, stratégies de marché. Soumettre ces éléments à un outil IA sans cadre clair peut soulever des questions de confidentialité, de propriété intellectuelle et de responsabilité.
Il faut notamment distinguer :
- les données que l’on peut soumettre librement ;
- les données internes non sensibles ;
- les données confidentielles nécessitant un environnement approuvé ;
- les données interdites dans tout outil externe ;
- les contenus générés par l’IA et réutilisés dans des livrables clients, logiciels ou supports publics.
Risque n°6 : la conformité réglementaire
Le RGPD, l’AI Act européen, les obligations sectorielles et les exigences contractuelles clients doivent être intégrés dès la conception. Une entreprise ne peut pas se contenter de dire que le fournisseur est certifié. Elle doit documenter ses propres traitements, finalités, bases légales, données traitées, durées de conservation, mesures de sécurité et modalités d’exercice des droits.
Pour certains usages, une analyse d’impact relative à la protection des données peut être nécessaire, notamment si des données sensibles ou des décisions à effet significatif sont en jeu.
Les secteurs réglementés — banque, assurance, santé, industrie critique, défense, secteur public — doivent être encore plus vigilants sur la localisation, la traçabilité, les accès, les sous-traitants et l’auditabilité.
3. Ce que garantissent réellement OpenAI, Anthropic et Google
Les fournisseurs ont considérablement renforcé leurs engagements, mais il est important de les lire avec précision. Une promesse générale ne remplace pas une analyse contractuelle et technique de l’offre utilisée.
OpenAI : données business, certifications et gouvernance
OpenAI indique que les données business restent la propriété du client et ne sont pas utilisées par défaut pour entraîner les modèles dans ses offres professionnelles et API. L’entreprise met également en avant des contrôles de sécurité, du chiffrement, des options de gouvernance, des politiques de rétention, ainsi que des alignements ou certifications tels que SOC 2 Type II, ISO 27001, ISO 27701, ISO 27017, ISO 27018 et CSA STAR selon les périmètres.
Pour une entreprise, ces engagements sont structurants. Ils permettent d’envisager des usages professionnels, à condition de bien paramétrer l’environnement : gestion des espaces, accès, logs, rétention, connecteurs, restrictions d’usage et sensibilisation des utilisateurs.
Anthropic : certifications et politiques de rétention différenciées
Anthropic communique sur des certifications SOC 2 Type I et Type II pour ses produits commerciaux, dont Claude for Work et l’API. L’entreprise distingue aussi plusieurs pratiques de rétention selon les environnements : workspaces avec zero data retention, Claude Enterprise, Claude Code, plateformes cloud partenaires comme Bedrock, Google Cloud Agent Platform ou Microsoft Foundry.
Cette granularité est positive, mais elle implique une lecture attentive. Le niveau de protection peut varier selon que l’on utilise Claude via une interface entreprise, une API directe, un fournisseur cloud, un outil de développement ou un produit tiers intégrant Claude.
Google : Gemini intégré à l’écosystème Workspace
Google positionne Gemini for Workspace comme une extension des protections de sécurité de Google Workspace. Google affirme que les données du domaine ne sont pas utilisées pour entraîner les modèles et que les contrôles existants de Workspace s’appliquent. Les évolutions comme l’AI Control Center renforcent cette logique : administration centralisée, règles de confiance, audit, classification et prévention de fuite.
Pour les organisations déjà fortement équipées en Google Workspace, cette intégration peut faciliter la gouvernance. Mais elle crée aussi une responsabilité : si les droits d’accès aux documents sont mal structurés, Gemini peut révéler indirectement des problèmes existants de gestion documentaire.
4. Les certifications sont nécessaires, mais insuffisantes
SOC 2, ISO 27001, ISO 27701, ISO 27017, ISO 27018 ou CSA STAR sont des signaux importants. Ils démontrent qu’un fournisseur a mis en place des contrôles de sécurité, de confidentialité et de gouvernance audités sur un périmètre donné.
Mais une certification ne répond pas à toutes les questions opérationnelles :
- l’offre utilisée par votre entreprise est-elle bien incluse dans le périmètre certifié ?
- vos données sont-elles stockées ou simplement traitées temporairement ?
- les prompts et réponses sont-ils journalisés ?
- les administrateurs internes peuvent-ils auditer les usages ?
- les connecteurs respectent-ils le moindre privilège ?
- les utilisateurs savent-ils quelles données sont autorisées ?
- les données personnelles sont-elles minimisées ?
- les décisions sensibles font-elles l’objet d’une validation humaine ?
Chez Mankova Consulting, nous recommandons donc de compléter l’analyse fournisseur par une analyse d’usage. Un outil certifié peut être utilisé de manière risquée. À l’inverse, un déploiement bien gouverné peut réduire fortement l’exposition.
5. Une méthode pragmatique pour sécuriser ChatGPT, Claude ou Gemini
La sécurisation de l’IA générative doit être pensée comme un programme progressif. Il ne s’agit pas de bloquer l’innovation, mais de créer les conditions d’une adoption maîtrisée.
Étape 1 : cartographier les usages
Avant de choisir une solution, il faut comprendre les usages réels ou souhaités :
- rédaction et reformulation ;
- synthèse de réunions ou de documents ;
- analyse de contrats ;
- support client ;
- recherche documentaire interne ;
- assistance au développement ;
- automatisation de tâches ;
- agents connectés au SI ;
- formation et aide aux collaborateurs.
Cette cartographie permet de distinguer les usages à faible risque des usages critiques. Générer un plan d’article marketing à partir d’informations publiques n’a pas le même niveau de risque qu’analyser des données de santé ou automatiser une réponse client réglementée.
Étape 2 : classifier les données
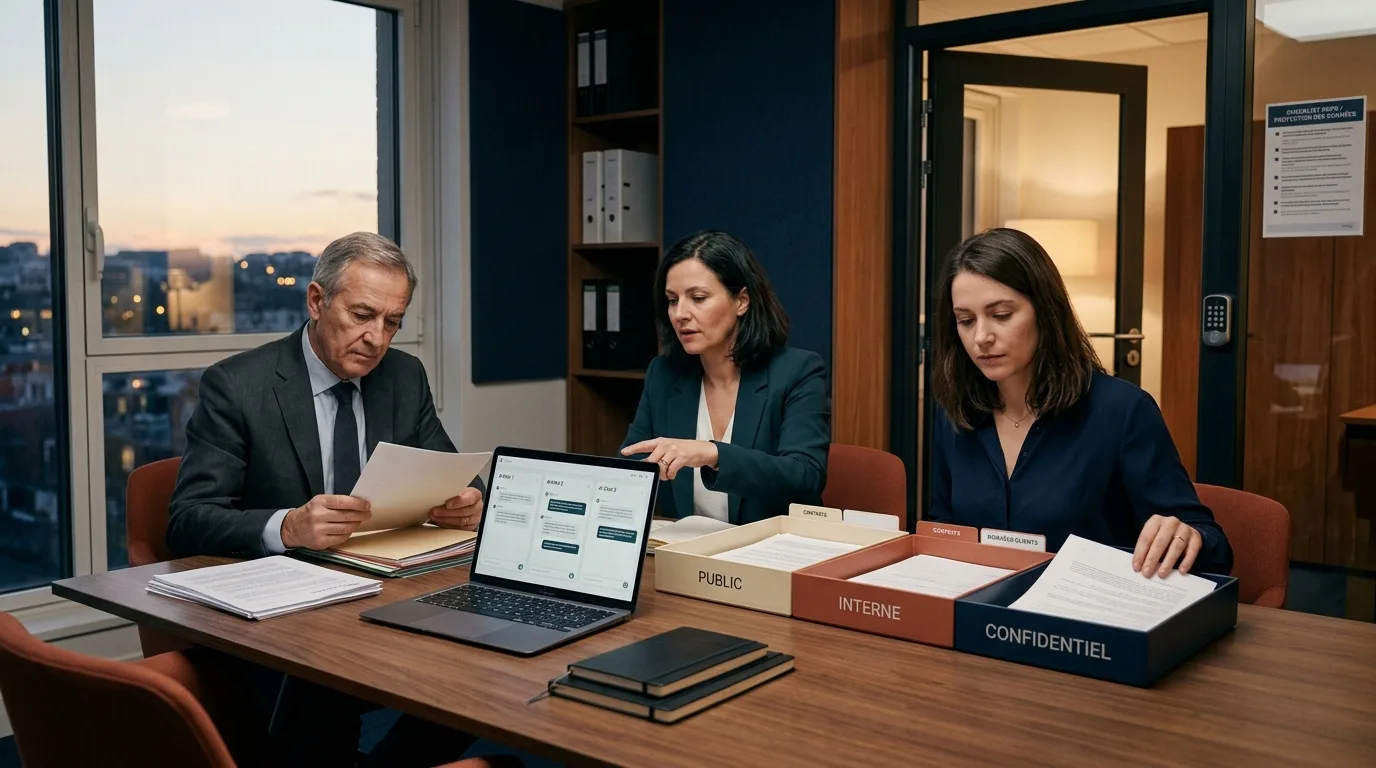
La classification est indispensable. Une politique simple peut suffire au départ :
- Public : données déjà publiées ou diffusables ;
- Interne : informations non confidentielles réservées aux collaborateurs ;
- Confidentiel : données clients, contrats, stratégie, finance, RH, code propriétaire ;
- Très sensible : secrets techniques, données de santé, données réglementées, informations de fusion-acquisition, identifiants, clés, mots de passe.
À chaque niveau doit correspondre une règle d’usage IA. Par exemple : les données publiques peuvent être utilisées dans des outils approuvés ; les données confidentielles uniquement dans une offre entreprise validée ; les données très sensibles nécessitent anonymisation, environnement dédié ou interdiction.
Étape 3 : choisir les bons environnements
Le choix ne doit pas se limiter à la performance du modèle. Il faut évaluer :
- les engagements de confidentialité ;
- l’absence d’entraînement par défaut ;
- les certifications ;
- la rétention ;
- la localisation ;
- les options de suppression ;
- les logs et audits ;
- l’intégration SSO/MFA/SCIM ;
- les contrôles d’administration ;
- la capacité à gérer les connecteurs ;
- les clauses contractuelles et DPA ;
- les garanties de support et de réversibilité.
Dans certains cas, une entreprise peut choisir plusieurs environnements : une interface sécurisée pour les collaborateurs, une API pour des cas d’usage applicatifs, et une solution cloud spécifique pour les traitements les plus sensibles.
Étape 4 : mettre en place les contrôles d’accès
Les principes classiques de cybersécurité s’appliquent pleinement à l’IA :
- SSO pour centraliser l’authentification ;
- MFA pour réduire le risque de compromission ;
- SCIM pour automatiser l’arrivée et le départ des utilisateurs ;
- RBAC pour attribuer les droits selon les rôles ;
- moindre privilège pour limiter les accès aux données et connecteurs ;
- revues périodiques des accès et espaces de travail.
Un collaborateur ne doit pas pouvoir utiliser un agent IA pour accéder à des données auxquelles il n’aurait pas accès directement.
Étape 5 : déployer une prévention de fuite adaptée à l’IA
Les outils DLP traditionnels ne suffisent pas toujours. Les prompts peuvent contenir des données sensibles sous forme non structurée, des extraits de code, des captures, des tableaux ou des documents copiés-collés.
Une approche efficace combine :
- classification documentaire ;
- détection de données personnelles ;
- détection de secrets techniques ;
- blocage ou alerte sur prompts sensibles ;
- contrôle des fichiers uploadés ;
- surveillance des outils non approuvés ;
- CASB ou proxy de sécurité ;
- journalisation des usages à risque.
L’objectif n’est pas de surveiller chaque collaborateur de manière intrusive, mais de prévenir les erreurs les plus coûteuses.
Étape 6 : encadrer les agents et connecteurs
Les agents IA sont puissants, mais ils doivent être traités comme des applications à privilèges. Chaque connecteur doit faire l’objet d’une revue :
- quelles données sont accessibles ?
- l’agent peut-il seulement lire ou aussi écrire ?
- peut-il envoyer des emails ou messages ?
- peut-il modifier des tickets, fichiers, commandes ou opportunités CRM ?
- existe-t-il une validation humaine avant action ?
- les actions sont-elles journalisées ?
- peut-on révoquer rapidement l’accès ?
Pour les cas sensibles, il est recommandé d’imposer un mode human-in-the-loop : l’IA prépare, mais l’humain valide.
Étape 7 : former les utilisateurs
La formation est l’un des leviers les plus efficaces. Beaucoup d’incidents proviennent d’une mauvaise compréhension des outils. Les collaborateurs doivent savoir :
- quelles données ils peuvent utiliser ;
- quels outils sont autorisés ;
- comment anonymiser un prompt ;
- comment vérifier une réponse ;
- quand demander une validation juridique, sécurité ou métier ;
- comment signaler un incident ou une réponse problématique.
Une bonne formation ne doit pas être théorique. Elle doit s’appuyer sur des exemples métiers : finance, RH, commercial, juridique, IT, support, achats, opérations.
6. Gouvernance : qui doit décider ?
L’IA générative n’est pas uniquement un sujet IT. Elle concerne toute l’entreprise. Un dispositif efficace implique plusieurs parties prenantes :
- Direction générale : arbitrage, ambition, niveau de risque acceptable ;
- DSI : architecture, intégration, identité, supervision ;
- RSSI : sécurité, contrôle, gestion des incidents ;
- DPO : conformité RGPD, données personnelles, analyse d’impact ;
- Juridique : contrats, responsabilité, propriété intellectuelle ;
- Métiers : cas d’usage, validation opérationnelle, qualité ;
- RH et formation : acculturation, charte, conduite du changement ;
- Achats : contractualisation, clauses, fournisseurs.
La gouvernance doit produire des règles simples et applicables. Une charte IA de cinquante pages que personne ne lit aura peu d’impact. À l’inverse, une matrice claire “données / outils / usages autorisés” est souvent beaucoup plus efficace.
7. Un exemple de matrice de décision simple
Voici une approche concrète que les entreprises peuvent adapter :
- Usage à faible risque : reformulation de texte non confidentiel, brainstorming, traduction de contenus publics. Autorisé dans outil approuvé.
- Usage à risque modéré : synthèse de documents internes, préparation de comptes rendus, aide à l’analyse métier. Autorisé dans offre entreprise avec données internes, sans données sensibles.
- Usage à risque élevé : contrats clients, données RH, données financières, code propriétaire, documents stratégiques. Autorisé uniquement dans environnement validé, avec DLP, logs, contrôle d’accès et règles de rétention.
- Usage critique : données de santé, secrets industriels, identifiants, clés API, décisions automatisées à impact significatif. Interdit ou soumis à environnement dédié, anonymisation, validation sécurité/juridique et supervision renforcée.
Cette matrice a un avantage : elle donne aux collaborateurs des repères concrets, sans les empêcher d’utiliser l’IA pour des tâches utiles.
8. Les chiffres montrent que le risque augmente
L’adoption de l’IA générative en entreprise n’est plus marginale. Une étude académique récente portant sur ChatGPT Enterprise observe plus de 1 500 organisations et plus de 17 millions de messages, signe d’un usage déjà massif dans les environnements professionnels.
Dans le même temps, les incidents devraient augmenter. Gartner prévoit que d’ici 2028, 25 % des applications GenAI d’entreprise connaîtront au moins cinq incidents de sécurité mineurs par an, contre 9 % en 2025. Cette projection ne signifie pas qu’il faut renoncer à l’IA. Elle montre plutôt que l’IA doit entrer dans le champ normal de la gestion des risques numériques.
Les incidents récents rapportés chez de grands fournisseurs rappellent également qu’aucun acteur n’est immunisé contre les failles de contrôle, d’isolation ou de publication involontaire. Même les meilleurs fournisseurs doivent être évalués, audités et intégrés dans une stratégie de défense en profondeur.
9. Les bonnes questions à poser avant de déployer
Avant d’autoriser largement ChatGPT, Claude ou Gemini, une entreprise devrait répondre à une liste de questions structurantes :
- Quelle version de l’outil est utilisée : grand public, business, enterprise, API, cloud partenaire ?
- Les données sont-elles utilisées pour entraîner les modèles ?
- Quelle est la durée de rétention des prompts, fichiers et réponses ?
- Où les données sont-elles traitées et stockées ?
- Quels sous-traitants interviennent ?
- Existe-t-il un DPA conforme au RGPD ?
- Les certifications couvrent-elles bien le produit utilisé ?
- Le SSO, MFA et SCIM sont-ils disponibles ?
- Peut-on administrer les accès par rôle ?
- Quels logs sont disponibles pour l’audit ?
- Les connecteurs peuvent-ils être limités ?
- Existe-t-il des options de Zero Data Retention ?
- Comment sont traités les incidents ?
- Les utilisateurs sont-ils formés ?
- Quelles données sont interdites dans l’outil ?
- Comment vérifie-t-on la qualité des réponses ?
Ces questions doivent être documentées. Elles constituent la base d’un dossier de décision pour la direction, la DSI, le RSSI et le DPO.
10. Comment Mankova Consulting accompagne les entreprises
Chez Mankova Consulting, nous constatons que les entreprises ont rarement besoin d’un discours théorique sur l’IA. Elles ont besoin d’un cadre opérationnel pour avancer vite, sans exposer inutilement leurs données, leurs équipes ou leurs clients.
Notre accompagnement s’articule généralement autour de quatre axes.
Audit des usages et des risques
Nous identifions les usages existants, y compris le shadow AI, les outils déjà utilisés, les données exposées, les métiers concernés et les risques prioritaires. L’objectif est d’obtenir une vision réaliste, pas uniquement déclarative.
Conseil et cadrage de gouvernance
Nous aidons à définir une politique IA adaptée : classification des données, règles d’usage, choix des outils, critères de validation, exigences contractuelles, processus d’escalade et modèle de gouvernance.
Implémentation technique
Nous accompagnons la mise en place des environnements approuvés : SSO, MFA, rôles, connecteurs, DLP, logs, intégration SI, supervision, paramétrage de rétention et sécurisation des cas d’usage métiers.
Formation et adoption
Nous formons les équipes à utiliser l’IA de manière efficace et responsable. L’enjeu n’est pas seulement de dire “attention aux données”, mais de montrer comment obtenir de bons résultats tout en respectant les règles de sécurité et de conformité.
Conclusion : sécuriser l’IA, c’est organiser la confiance
ChatGPT, Claude et Gemini peuvent être utilisés de manière sécurisée en entreprise, à condition de ne pas les traiter comme de simples outils bureautiques. Ce sont des plateformes puissantes, capables de manipuler des données, de produire des analyses, de générer du code et, de plus en plus, d’agir dans le système d’information.
Les offres professionnelles des grands fournisseurs apportent aujourd’hui des garanties sérieuses : non-entraînement des données business par défaut, certifications, chiffrement, contrôles d’accès, options de rétention et capacités d’administration. Mais ces garanties ne remplacent pas la responsabilité de l’entreprise : choisir le bon environnement, contractualiser, configurer, contrôler, former et auditer.
Une IA générative n’est pas sécurisée parce qu’elle est connue ou performante. Elle est sécurisée lorsqu’elle est intégrée dans une gouvernance claire, avec les bons contrôles et les bons usages.
La perspective est claire : l’IA va devenir de plus en plus agentique, connectée et intégrée aux processus métiers. Les entreprises qui réussiront ne seront pas celles qui auront interdit l’IA, ni celles qui l’auront ouverte sans cadre. Ce seront celles qui auront su organiser la confiance : des outils validés, des règles simples, une architecture robuste, des utilisateurs formés et une gouvernance capable d’évoluer avec les risques.
Pour les dirigeants, DSI et métiers, le bon réflexe est donc de passer d’une question binaire — “est-ce sécurisé ou non ?” — à une démarche structurée : quels usages, quelles données, quels contrôles, quelle responsabilité, quelle valeur métier ?
C’est précisément à cette intersection entre performance, sécurité et adoption que se joue la réussite de l’IA en entreprise.